Certificação ISO 27001: dados sobre a implementação na TV Cabo
A primeira organização certificada em Gestão de Segurança da Informação - TV Cabo - disponibilizou amavelmente para o ISMSPT alguns dados sobre o processo de implementação de um sistema de gestão de segurança da informação. As informações foram prestadas por Nuno Schiappa Cruz (Responsável de Projectos Transversais da TV Cabo) e Rui Pedro Vaz (Senior Manager da GMS Consulting), aos quais agradecemos pelo facto de divulgarem à nossa comunidade alguns dados deste projecto pioneiro.
Q1: Qual o âmbito do sistema implementado? Explicitando a declaração de âmbito (a disponibilizar publicamente pela entidade certificadora). Se possível, definir qual o tipo de informação que o sistema protege.
O âmbito de certificação considerado para o ISMS da TV Cabo integra os activos de Informação, Sistemas de Informação e Direcções funcionais considerados relevantes para os processos de negócio "Gerir Clientes" e "Facturar e Cobrar".
Informações genéricas sobre qual a estrutura de gestão de segurança implementada (funções genéricas, quantas pessoas envolvidas na gestão do sistema)
Encontra-se definida uma estrutura de funções e responsabilidades associadas à gestão e manutenção do ISMS, nomeadamente:
- Comissão Executiva da PTM: tem como principais responsabilidades a promoção das políticas de segurança da Informação na Organização e a disponibilização dos recursos humanos, financeiros e tecnológicos considerados adequados à sua efectiva operacionalização;
- Comité de Segurança: tem como principais responsabilidades a coordenação e supervisão da adopção das políticas de segurança na Organização e a execução e/ou revisão periódica do ISMS; e
- As Direcções de Recursos Humanos (DCRH), Jurídica (DCJ), Sistemas de Informação (DSI), Customer Care (DCC), Fidelização de Clientes (DFC), Operações e Engenharia (DOE), Rede de Distribuição (DRD), Financeira e Administrativa (DCFA): têm como principais responsabilidades assegurar a operacionalização e monitorização dos controlos de segurança da Informação cuja implementação lhes esteja atribuída.
Em termos globais, estas áreas de actuação concentram aproximadamente 100 colaboradores da TV Cabo nas funções âmbito de certificação.
Qual a metodologia de gestão de risco (se é qualitativa ou quantitativa)?
A TV Cabo optou por desenvolver e implementar uma metodologia própria de Gestão de Risco que assegura o apuramento quantitativo dos riscos brutos e net associados ao âmbito do ISMS, nomeadamente através da valorização ponderada dos seus activos face às vulnerabilidades e ameaças consideradas.
Exemplos de interfaces do sistema com os departamentos da TV Cabo (tipos de mecanismos de gestão de interfaces)
Constitui-se como uma responsabilidade das Direcções, Departamentos, Áreas e/ou Colaboradores TV Cabo, em coordenação com os proprietários da informação e com o Comité de Segurança, assegurar a operacionalização e monitorização dos controlos de segurança da Informação cuja implementação lhes esteja atribuída. Adicionalmente, estão definidos procedimentos e mecanismos específicos que asseguram:
- Continuidade e refresh ao nível awarness e formação dos Colaboradores da TV Cabo no sistema e, em particular, nas Políticas de Segurança da Informação da Organização; e
- Reporte de incidentes de segurança pelos Colaboradores da TV Cabo e o respectivo follow-up em termos de resolução.
Refira-se no entanto que a gestão integrada destes interfaces é maioritariamente da responsabilidade do Comité de Segurança.
Opinião sobre as dificuldades "genéricas" da implementação do sistema na TV Cabo.
As principais dificuldades sentidas ao nível da implementação do ISMS circunscreveram-se essencialmente à selecção e operacionalização de alguns dos controlos de segurança definidos (nomeadamente dos de cariz mais técnico), e à componente de awarness e formação dos Colaboradores da TV Cabo para a importância da Segurança de Informação no "dia-a-dia" da Organização. Refira-se , no entanto, que ultrapassada a barreira inicial de alguma resistência à mudança, a interiorização dos conceitos e princípios básicos de Segurança da Informação por parte dos Colaboradores da TV Cabo foi considerada como um dos pontos fortes nos resultados da Auditoria de Certificação.
Quais os drivers da implementação e quais são os benefícios esperados e (e já verificados, caso seja este o caso)?
A implementação do ISMS decorreu da operacionalização de um conjunto de controlos tecnológicos e funcionais que visaram garantir a conformidade da TV Cabo com os requisitos emanados do normativo SOX 404. Nesse sentido, o objectivo da certificação na norma ISO 27001 surgiu como uma resposta óbvia à necessidade de se implementar um sistema de gestão que permitisse a monitorização e melhoria contínua da Segurança de Informação da Organização, nomeadamente dos processos de negócio "Gerir Clientes" e Facturar e Cobrar" (considerados prioritários na sequência da análise de risco efectuada).
Com a implementação do ISMS constataram-se alguns benefícios imediatos, nomeadamente o incremento do controlo e formalismo das actividades desenvolvidas por prestadores de serviço externos (ex. inclusão de cláusulas de segurança e de monitorização da informação específicas nos contratos respectivos, etc.), o awarness e formação dos Colaboradores (internos e externos à TV Cabo) relativamente às regras e normas de segurança básicas a respeitar (ex. confidencialidade e integridade da informação manuseada, etc.), a melhoria do controlo de acessos físicos às diferentes instalações da Organização e uma maior proactividade na participação e resolução de incidentes de segurança.
De notar que existiram também impactos positivos ao nível dos Sistemas de Informação da TV Cabo mas, sendo esta uma área que tem tido desde sempre uma grande preocupação natural ao nível da segurança da informação armazenada/processada, foram menos visíveis (numa perspectiva de quick-win)
Informações sobre a metodologia seguida pela TV Cabo/GMS Consulting.
A metodologia utilizada para a implementação do ISMS foi a metodologia de PDCA (Plan-Do-Check-Act), que compreendeu:
- PLAN: definição do âmbito do ISMS, definição e implementação do Risk Assessment, definição do Statement of Applicability (SOA), Gap Analysis com requisitos ISO 27001 e plano de acções;
- DO: implementação dos planos de acções definidos, formação e awareness dos colaboradores inseridos no âmbito, planeamento das auditorias internas;
- CHECK: realização das auditorias internas; e
- ACT: implementação das acções correctivas e preventivas identificadas no decorrer das auditorias internas efectuadas.
Dados genéricos sobre o esforço de implementação sobretudo do lado da TV Cabo (recursos, tempo, etc.)?
A implementação do ISMS e respectiva certificação foi um projecto que envolveu, numa perspectiva de dedicação total, uma equipa de 4 Colaboradores da TV Cabo e 3 Consultores da GMS Consulting durante um período aproximado de 6 meses (com 2 meses prévios para a definição e implementação da metodologia de Gestão de Risco), complementada pelo apoio pontual dos diferentes intervenientes nos processos âmbito de certificação (ex. levantamento e valorização de riscos, actividades de auditoria, implementação de controlos, etc.)
De salientar que este projecto beneficiou de claras sinergias com o projecto de conformidade com o normativo SOX 404, nomeadamente ao nível da identificação e implementação dos controlos de segurança.
Labels: Segurança da Informação, TV Cabo
Data 28.5.07

TV Cabo: certificação ISO 27001
A partir da leitura do press release da TV Cabo foi possível obter mais dados sobre a primeira certificação em segurança da informação de uma empresa portuguesa:
Âmbito do sistema: Processos “Facturar e cobrar” e ”Gerir Clientes”, os quais são "dois processos do modelo de negócio transversais à relação com o cliente, desde o atendimento do call center até ao trabalho de dados pessoais e confidenciais dos clientes".
Implicações:
- Vasto conjunto de mecanismos de controlo "ao nível da gestão de informação interna, baseados numa metodologia de Gestão de Risco";
- Procedimentos internos revistos e corrigidos;
- Formação de 110 colaboradores da empresa "que, por sua vez, deram formação sobre as novas normas de segurança a todos os operadores dos call centers da TV Cabo" num total de 2000 pessoas.
Dados recolhidos do press release da TV Cabo.
Labels: Segurança da Informação, TV Cabo
Data 4.2.07
Workshop: Boas Práticas em Segurança da Informação

Uma apresentação de 95 slides que caracteriza o cenário de desafios de segurança colocados às organizações e as consequências derivadas da implantação da gestão de segurança da informação.
- Porquê "Boas Práticas" nas organizações?
- Ameaças às organizações
- Protecção da Informação - as 3 dimensões fundamentais
- Actos ilegais nas organizações (... por desconhecimento) - Legislação Portuguesa
- Manuais de Boas Práticas para Passwords e outras áreas
- O Código de Boas Práticas ISO 17799
- Sistema de Gestão de Segurança da Informação
Labels: Download, Segurança da Informação, Workshop
Data 26.12.06
Workshop Auditorias Internas - 16 de Outubro

Labels: Download, Segurança da Informação
Data 18.10.06
Pressupostos e decisões da Gestão de Segurança da Informação

Uma apresentação, em inglês, com 41 slides sobre os pressupostos e decisões para implementação de um Sistema de Gestão de Segurança da Informação. Apresentação realizada na 2ª Conferência sobre Segurança Informática nas Organizações - SINO´2006 em Aveiro.

Tópicos abordados:
- IT security vs Information security
- Security management concept (in relation to risk and compliance management)
- A security management system: mandatory activities, optional controls, protected business process
- ISMS scope dilemma: macro vs micro scope
- Asset identification criteria
- Asset evaluation scale
- Risk identification techniques
- Risk assessment formula
- Risk treatment options
- Polices and procedures
Boa leitura.
Labels: Download, Segurança da Informação
Data 11.10.06
Requisitos de um SGSI – Sistema de Gestão de Segurança da Informação
A norma BS ISO/IEC 27001:2005 (antiga BS 7799-2), tal como a ISO/IEC 9000 e ISO/IEC 14000, tem como propósito o desenvolvimento de um sistema de gestão nas organizações. No caso da ISO/IEC 27001, o sistema de gestão é orientado para a protecção dos recursos informativos da organização, sendo por isso designado de sistema de gestão de segurança da informação ou SGSI, a que corresponde em Inglês o acrónimo de ISMS. Um SGSI é definido pela ISO como “that part of the overall management system, based on a business risk approach, to establish, implement, operate, monitor, review, maintain and improve information security” [ISO05:p.4].
2. Quais os requisitos de um SGSI?
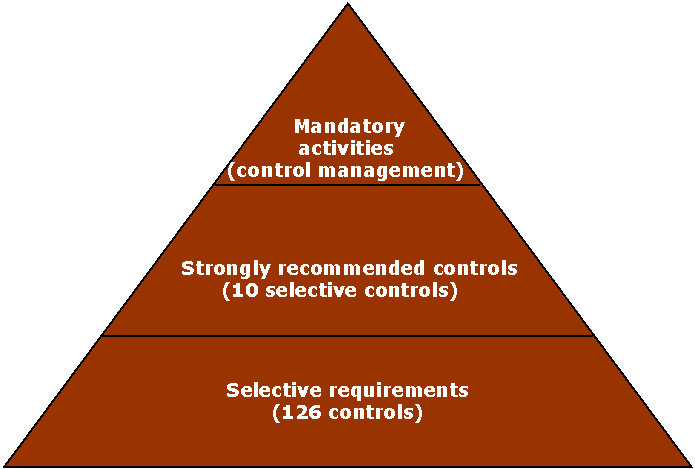
Um SGSI para ser passível de ser certificado tem de obedecer a um conjunto de requisitos definidos pela norma ISO/IEC 27001. Estes requisitos podem ser classificados como obrigatórios e selectivos. Vamos começar pelos primeiros.
3. Requisitos obrigatórios
A norma de segurança da informação herda os mecanismos de controlo de gestão dos sistemas de qualidade (ISO/IEC 9001) e de gestão ambiental (ISO/IEC 14000). Desta forma um SGSI deverá possuir um conjunto de actividades documentadas, as quais deverão estar estruturadas em processos. Assumindo a óptica de processos, num hipotético SGSI poderão coexistir os seguintes processos:
- (a) gestão do âmbito,
- (b) gestão de inventário,
- (c) gestão do risco,
- (d) gestão da formação e de acções de sensibilização de segurança,
- (e) gestão de registos de incidentes e eventos de segurança,
- (f) auditorias internas,
- (g) acções preventivas e correctivas.
Todos estes processos são suportados pelo:
- (h) processo planeamento e revisão de segurança (designado como revisão de gestão), bem como o
- (i) processo de definição, aprovação, publicação e comunicação de documentos e registos do SGSI e finalmente
- (j) deverão existir mecanismos de monitorização continua dos vários processos de segurança.
Os 10 processos mencionados resultam da aplicação das cláusulas obrigatórias (do capítulo 4 ao 7) da norma ISO/IEC 27001:2005. Registe-se que esta lista não é exaustiva e que, em organizações específicas, os processos citados podem ser surgir agrupados ou decompostos em outros.
4. Requisitos selectivos
O que distingue um SGSI de um outro sistema de gestão são os controlos do Anexo A do ISO/IEC 27001:2005. Neste Anexo foram reproduzidas as 136 medidas de protecção do ISO/IEC 17799:2005.
Cabe à organização, com base nos objectivos de negócio, avaliação do risco que executou e nos requisitos legais aplicáveis, ajuizar da aplicabilidade ou não do controlo à organização. Dado o carácter discricionário destes requisitos, o número de medidas implementadas numa organização depende do nível de conforto face ao risco que esta tenha adoptado.
Neste conjunto de 136 controlos, 10 medidas concretas relacionadas com aspectos legais ou de gestão de segurança da informação são caracterizadas como aplicáveis na maior parte das organizações. Por conseguinte, estes 10 controlos definidos pela ISO/IEC 17799:2005 constituem requisitos selectivos, mas com um grau de aplicabilidade reforçado. E, podemos, inferir que efectivamente, os controlos onde a discricionariedade se aplica são realmente apenas 126.
5. Conclusão
A gestão de segurança para ter sucesso numa organização não se pode limitar a seguir modelos, mas terá que com base nestes, desenvolver processos adaptados aos seus objectivos e constrangimentos de negócio. Não existe, por isso, um receituário universal de desenvolvimento de processos de gestão de segurança. Todavia, as organizações para alcançarem o reconhecimento público da sua gestão de segurança por uma certificação externa deverão provar a sua conformidade face a um núcleo essencial de mecanismos de controlo de gestão (requisitos obrigatórios) e aplicar as medidas de salvaguarda (requisitos selectivos) necessárias para proteger a sua informação crítica de negócio.
Requirements of ISO 27001:2005
Labels: Segurança da Informação
Data 29.9.06
TV Cabo certificada ISO 27001
À falta de outras fontes noticiosas, transcreve-se o texto da notícia:
"A TV Cabo torna-se, assim, na primeira empresa portuguesa a obter esta certificação. No total são 127 os controlos implementados ao nível da segurança da informação interna na fornecedora de televisão por subscrição, tendo a empresa do Grupo PT sido apoiada pela GMS - Global Managment Solutions - para o conseguir.
In Jornal de Negócios de 18 de Setembro de 2006
Labels: Gestão de servicos TI, Segurança da Informação, TV Cabo
Data 26.9.06
SIS lança Programa de Segurança Económica para empresas portuguesas

O Serviço de Informações de Segurança (SIS) criou o Programa de Segurança Económica (PSE) com o objectivo de alertar as organizações contra as ameaças da espionagem industrial e económica.
Labels: Segurança da Informação
Data 23.6.06
Linha de atendimento da CNPD

A Comissão Nacional de Protecção de Dados disponibiliza uma linha de atendimento telefónico e um email duvidas@cnpd.pt para esclarecer questões relativas aplicação da Lei de Protecção de Dados.
Necessita de contactar a CNPD no caso de:
- pretender desenvolver uma base de dados com dados de clientes, de colaboradores (se for para outro fim que não o processamento de retribuições), de parceiros.
- pretende implementar controlo de acessos por impressão digital (o registo e tratamento de dados biométricos requer a notificação da CNPD).
- pretende instalar uma câmara de videovigilância à porta das suas instalações.
Labels: Requisitos legais, Segurança da Informação
Data 23.6.06
Curso de Implantação ISO/IEC 27001
O objectivo deste curso é disponibilizar aos participantes as necessárias competências para a implantação de um ISMS que esteja em conformidade com os requisitos da BS ISO/IEC 17799 e que cumpra os requisitos para certificação BS ISO/IEC 27001. Este curso utiliza uma abordagem dinâmica desenvolvida pela BSI disponibilizando aos participantes uma metodologia comprovada para a implantação.
- Emissão de certificado de participação reconhecido internacionalmente (emissão BSI-UK)
- Nome original do curso ‘ISO 27001: 2005 Information Security Management System Implementation Course’ (da BSI)
- Curso de cinco dias em regime residencial (serão efectuados exercícios específicos em horário pós-laboral; solicita-se aos formandos a posse de um computador pessoal na formação).
- Determinação do âmbito
- Identificação de recursos de informação
- Determinação do valor dos recursos de informação
- Determinação do risco
- Determinação da(s) política(s) e do nível de exigência requeridos aos controlos
- Identificação dos objectivos de controlo e controlos
- Definição de políticas, normas e procedimentos para implantação dos controlos
- Produção e implementação das políticas, normas e procedimentos
- Finalização dos requisitos documentais do ISMS Auditoria e revisão do ISMS
Labels: Segurança da Informação
Data 2.6.06
Organismo público brasileiro certificado
Criada em 1995, a norma britânica é referência mundial em segurança da informação e a sua certificação é concedida apenas a empresas que comprovadamente geram, implementam e mantêm um sistema de gerenciamento que garanta integridade, disponibilidade e confidencialidade em seus serviços.
Comemorando a histórica realização, que coloca o Serpro em uma posição de vanguarda no quesito segurança, seu diretor, Antônio Sérgio Cangiano, ressalta que "com o certificado, a empresa torna-se referência em segurança, tanto para o governo como para o empresariado brasileiro em geral".
"A conquista do certificado mostra que todos os procedimentos ligados à certificação digital adotados pelo Serpro acontecem corretamente. Além disso, temos um órgão internacional aferindo que nossos serviços de segurança estão de acordo com normas internacionais e plenamente vivos dentro da empresa", explica.
A certificação conquistada pela empresa está ligada ao serviço de criação, operação e manutenção de Autoridades Certificadoras (ACs), serviço que hoje é prestado pelo Serpro para a Receita Federal, Presidência da República, Justiça Federal, além das ACs do próprio Serpro.
Labels: Segurança da Informação
Data 26.4.06
Sensibilizar para a segurança
 Muitas das vezes não basta existirem controlos...
Um boa introdução
The true value of information security awareness
http://www.noticebored.com/html/why_awareness_.html
Recursos
Materiais de Awareness da Microsoft (120 MB de templates de qualidade)
http://www.ussecurityawareness.org/highres/security-awareness.html
Computer Security Awareness Materials-Activities
http://csrc.nist.gov/ATE/materials.html
Newsletter gratuita
http://www.noticebored.com/html/nbnewsletter.html
Organismo de formadores nesta área
Labels: Download, Segurança da Informação
Data 21.4.06
Protecção dos trabalhadores contra a gripe das aves

As linhas de defesa incluem medidas de precaução e uma protecção adequada, bem assim como a formação dos trabalhadores a fim de prevenir uma epidemia na população humana. A lista de fontes de informação está actualizada a 15 Março de 2006 e poderá aqui ser consultada.
Labels: Segurança da Informação
Data 19.4.06
Information Security Management Maturity Model

A framework pode ser descarregada aqui.
Labels: Segurança da Informação
Data 10.4.06
Estabelecimento e Manutenção de um Sistema de Gestão da Segurança da Informação – parte 1
O primeiro dos quatro capítulos mencionados dedica os seus primeiro e segundo sub-capítulos aos requisitos para a definição e estabelecimento de um ISMS, numa abordagem baseada no modelo PDCA (Plan-Do-Check-Act), especificando ainda requisitos mínimos que uma organização deve cumprir para implantar, operar, monitorizar, rever, manter e melhorar continuamente o seu ISMS. No que concerne ao estabelecimento do ISMS, a norma internacional ISO/IEC 27001:2005 identifica como necessário:
- a determinação do âmbito e delimitação do ISMS, de acordo com as características do negócio da organização;
- a definição de uma politica de topo ao nível da segurança da informação;
- a definição de uma abordagem para a sistematização e realização da análise do risco que pende sobre os recursos e informação crítica de negócio da organização;
- o desenvolvimento de uma metodologia para a identificação dos riscos, bem como para a sua avaliação;
- a identificação e avaliação das opções para a gestão ou tratamento dos riscos previamente determinados;
- a selecção dos objectivos de controlo e dos controlos ou medidas de segurança a constar do plano de tratamento dos riscos identificados pela organização;
- a obtenção da aprovação, por parte da gestão da organização, do nível de risco residual que permanecerá sobre os seus recursos críticos de negócio;
- a obtenção da autorização e compromisso, também por parte da gestão de topo da organização, no que diz respeito à implantação e operação do ISMS;
- por fim, a preparação e desenvolvimento de um Statement Of Applicability (declaração de aplicabilidade).
Relativamente à implantação e operação do ISMS, a norma ISO/IEC 27001:2005 estabelece a necessidade de: desenvolver um plano de tratamento do risco, definindo igualmente as responsabilidades e o calendário para a sua implementação; a determinação de meios para medir a eficiência dos controlos implementados, incluindo indicadores de desempenho; de definir e implantar programas de formação e sensibilização no que diz respeito à devida utilização e manutenção dos controlos implementados; gerir as operações e os recursos afectos ao ISMS e implementar procedimentos e outros controlos que possibilitem a detecção atempada de eventos e incidentes de segurança com potencial danoso para a actividade da organização.
Ao nível da monitorização e revisão do ISMS, a ISO/IEC 27001:2005 determina por outro lado, a obrigatoriedade, por parte da organização, de: levar a cabo actividades no sentido identificar pronta e atempadamente potenciais quebras de segurança, no sentido de implementar as medidas adequadas à mitigação das suas consequências para a continuidade do negócio da organização; realizar revisões periódicas da eficiência do seu ISMS, tendo em consideração incidentes verificados e resultados de auditorias, entre outros aspectos; medir a eficiência dos controlos e medidas de segurança implementados, no sentido de verificar se os requisitos de segurança foram cumpridos; rever análises e avaliações de risco realizadas anteriormente; realizar auditorias internas e regulares ao seu ISMS; rever formalmente o ISMS, nomeadamente ao nível da adequação do seu âmbito à realidade do negócio da organização; actualizar os planos de segurança determinados, face às constatações efectuadas previamente; e por fim, registar as acções e eventos que uma vez verificados, possam, directa ou indirectamente, ter impacto na eficiência do ISMS.
No que diz respeito à manutenção e melhoria do ISMS, a organização deverá: implementar mecanismos que lhes permita tirar partido das oportunidades de melhoria identificadas no decorrer de auditorias e revisões do ISMS; implementar as medidas correctivas e preventivas no sentido de fazer face a potenciais não-conformidades; comunicar as acções e melhorias implementadas a colaboradores internos e externos, parceiros e fornecedores, de acordo com as suas necessidades de informação; e ainda incorrer nos esforços necessários para garantir que as melhorias implementadas atingem os seus objectivos.
Texto de Maria Manuela Gaivéo
Information Security Consultant,
Sinfic
Labels: Segurança da Informação
Data 7.4.06
Destaques da Sinfic Insigth de Segurança da Informação
- ESCE: A Segurança da Informação Também se Aplica ao Ensino
- A Engenharia Social e as Várias Formas de Roubar Informação
- Determinação do âmbito do Sistema de Gestão de Segurança da Informação
- Referencial ISO 19011 - Linhas de Orientação para Auditorias a Sistemas de Gestão
- Benefícios da Gestão de Serviços de TI para a Segurança da Informação
Labels: Segurança da Informação
Data 7.4.06
Legal requirements for security management in the Portuguese context
1. The role of law in security management
ISO 27001:2005 (as also former BS 7799-2) demands organizations to identify the laws and contracts that may pose constraints or requirements to security management. Organizations in their chore to enhance the protection of its information capital may be confronted with decisions involving security measures, which may interfered with rights of individuals or organizations safeguarded by law and contracts.
To depict this assertion, we may ponder the following decisions:
- Can an organization use video cameras to observe their employee’s security posture?
- Can an organization access personal e-mails of an worker?
- If an organization decides to save and process biometric data, it there any particular requisite?
- Are new employees in an organization compliant to their existing security regulations?
These are some of the interrogations, which in some cases, may lead decision makers to quandary judgments regarding legalities.
Next, we are going to present some legal requirements derived from laws as the Labour Code (Código do Trabalho) and then specify some particular questions related to this law.
2. Some laws with influence in security management
Security management, in the context of an organizations functioning under the Portuguese legal framework, must be conformed to a group of legal requisites. As result of a preliminary effort, we may recognize the following sources of compliance:
a. Inform employees of security norms to make them legally accountable under the Portuguese labour legislation (Código do Trabalho - Law n. 99/2003 of 27 of August).
b. Protect the privacy of personal information according to (1) European Commission’s Data Privacy Directive (Directive 95/46/EC), (2) Portuguese Data Privacy Law (Lei de Protecção de Dados Pessoais, law number 67/98 from 26th October) and (3) Rulings from the Portuguese National Committee of Data Protection (Comissão Nacional de Protecção de Dados).
c. Protect software rights according to Portuguese legislation on software licensing (1) Código dos Direitos de Autor e dos Direitos Conexos - law number 144/91, (2) Regime de Protecção Jurídica das Bases de Dados - law number 252/94 and (3) Protecção Jurídica das Bases de Dados - law number 122/00).
d. In case of security violation apply the (1) European Convention on Cyber crime and (2) Portuguese Informatics Criminal Law (Lei da Criminalidade Informática, law number 109/91 from 17th August).
e. Comply with other applicable Portuguese legislation.
f. Comply with applicable rulings from the Portuguese National Forum of Data Protection (Comissão Nacional de Protecção de Dados).
g. Storage of all documents concerning accounting (Código das Sociedades Comerciais)
3. Some questions regulated by the Labour Code (Código do Trabalho)
As a significant part of managing security is, actually nothing more than, managing people, security management is heavily dependent on human resource legislation.
In Portugal labour legislation is based on (1) the Labour Code, Código do Trabalho Law n. 99/2003 of 27 of August identified by CT in the text and (2) its special legislation, Legislação Especial do Código do Trabalho, Law n. 35/2004 of 29 of July, identified by LECT in the text.
No. According to art. 20 of the CT, video-surveillance can sonly be used, in work premises, due to security reasons concerning assets and people. Furthermore, this situation requires specific authorization of the National Committee of Data Protection (art. 28º1 of the LECT).
Can the organization access emails with personal content?
No. The worker has the right to his privacy. The Labour Code recognizes the right of reserve and confidentiality (direito de reserva e confidencialidade) of workers regarding the content of electronic messages and personal information (art. 21º1 of the CT). Nevertheless, the organization may define usage rules of communication devices (art. 21º2 of the CT) and verifies its application, employing non-intrusive means (more details at CNPD site).
The Labour Code stipulates that employees, during the first 21 working days, after the presentation of new regulations may oppose to them by writing. If nothing is presented during this period of time, it is acknowledged that the worker has tacitly accepted those (art. 95º of the CT).
The organization has the duty to inform employees about their working conditions and applicable internal regulations (art. 97 of the CT). Therefore, new regulations must be communicated to employees and the organization must maintain records of signed declarations to prove that the employees were – in fact - informed.
Are new employees compliant to accept security regulations?
New employees also enjoy of the same 21 working days period to present written opposition to regulations. This period for new employees starts with the commencement of the the labour delivery.
The organizations must inform the worker of the existing regulations, during the subsequent 60 days after the commencement of the labour delivery (and not from contract formulation) (art. 99.4 of the CT).
4. Conclusions
Organizations to ensure compliance of security management with the legal and contractual requirements must clearly (1) enumerate the list of applicable laws and contracts and then (2) analyse the legal implications of any security measure.
The first task – identifying legal constraints – should be done in an ongoing manner, due to mutable nature of laws (new laws are enacted every day).
The ultimate task - legal assessments - can be done during the implementation of the Information Security Management System (ISMS) and should be done for every new proposed measure.
In sum, under the aegis of ISO 27001:2005 (the standard that defines security management) organizations should seek legal counselling to assist them in the verification of legal compliance.
Labels: Requisitos legais, Segurança da Informação
Data 24.3.06
Os ganhos com a Sarbanes-Oxley
- A Siemens reduziu de 30% para 5% os problemas em suas compras (como diferenças de preço, quantidade e características da mercadoria). O tempo de processamento caiu de cinco dias para 48 horas.
- O ABN Amro Real baixou de oito para quatro dias úteis o prazo para fechamento das demonstrações contábeis mensais.
- A CPFL Energia reduziu em cerca de 60% o número de processos gerenciais que eram realizados manualmente.
- A operadora de TV a cabo Net reduziu de 11 para quatro as versões de cada documento legal a ser encaminhado ao mercado e também cortou pela metade o prazo para consolidar suas demonstrações contábeis.
- A siderúrgica Gerdau, que ainda está em processo de adaptação, já avalia que poderá reduzir de 50% para 20% os procedimentos manuais em ati vidades estratégicas para o negócio, como controle de estoques e processos de compra."
Leia o restante artigo no site da EXAME (Brasil) aqui.
Labels: Segurança da Informação
Data 12.3.06
Estrutura Nacional de Segurança da Informação (ENSI)
Comité formado por várias instituições públicas, a qual foi atribuído a responsabilidade de definir os objectivos de segurança e estabelecer uma política de topo para a Segurança da Informação em Portugal. As directrizes da ENSI são obrigatórias para os organismos da Administração Pública e recomendadas para o sector privado. “A ENSI tem como objectivo facilitar a coordenação de todos os esforços de Segurança da Informação, dinamizando a implementação de uma cultura nacional de segurança e minimizando a duplicação de recursos e competências” (in ENSI, Carta de Segurança a da Informação, 2005).
2. Que instituições formam a ENSI?
A ENSI reúne as seguintes instituições:
a) UMIC – Agência para a Sociedade do Conhecimento, IP
b) ANACOM
c) FCCN – Fundação para Computação Científica Nacional
d) GNS – Gabinete Nacional de Segurança
A liderança do comité foi atribuída à UMIC.
3. O que foi publicado pela ENSI?
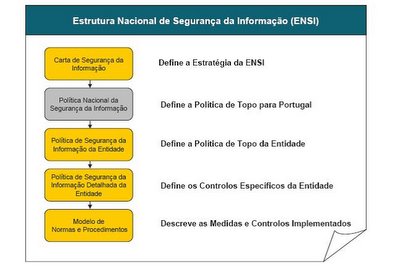
3.1 Carta de Segurança da Informação
Este documento político define as finalidades e limites globais da ENSI, reflectindo-se nos outros documentos subordinados (como a Política Nacional da Segurança da Informação).
A carta é constituída pelos seguintes elementos:
• Declaração da Missão (objectivo da ENSI);
• Estratégia (como forma será realizada);
• Objectivos de Segurança (objectivos principais que orientam e
enquadram o desenvolvimento da ENSI);
• Estrutura (identifica os componentes da ENSI e a sua inter-relação);
• Responsabilidades (entidades responsáveis pelos vários
aspectos ao nível da ENSI);
• Liderança e Supervisão (garante a conformidade e a actualização contínua);
• Plano de Acção (a aproximação de alto nível para implementar a
ENSI);
3.2 Política Nacional de Segurança da Informação (PNSI)
Define os objectivos de segurança da política nacional para a Segurança da Informação (“para garantir que todos os recursos de informação em Portugal se encontram protegidos de forma adequada”). Esta política servirá de base para a formulação dos documentos subordinados de segurança.
3.3 Política de Segurança da Informação da Entidade (PSIE)
Cada entidade da Administração Pública terá este tipo de documento que definirá os objectivos de Segurança da Informação específicos para esse organismo. Estes objectivos devem estar em conformidade com a PNSI.
3.4 Política de Segurança da Informação Detalhada da Entidade
Este documento detalha os “objectivos de controlo da PSIE”. Estes objectivos de controlo são baseados no articulado da ISO/IEC 17799:2000 e percorrem vários domínios de segurança numa organização. Este documento corresponde ao Statement of Applicability da certificação ISO/IEC 27001 (antiga BS 7799-2). O Statement of Applicability é a lista dos controlos aplicados numa organização, extraídos do total de 127 controlos da ISO/IEC 17799:2000.
3.5 Normas e Procedimentos
As Normas e Procedimentos aplicam-se a pessoas, processos e tecnologias. “Estes documentos são específicos para cada implementação tecnológica e temporal e necessitam de rigor no seu desenvolvimento.” Este tipo de documentos pode seguir a seguinte estrutura:
• Assunto: Antivírus
• Objectivo
• Âmbito
• Política
• Responsabilidades
• Palavras-chave
• Contactos
• Glossário
• Controlo de Versão
Para fazer downlod destes documentos clique aqui.
Texto de Paulo Coelho
Consultor de Segurança da Informação
Sinfic, SA
Labels: Segurança da Informação
Data 4.3.06
Workshop “Gestão de Segurança da Informação"

Este evento insere-se num conjunto de workshops gratuitos sobre segurança da informação organizados pela Sinfic. Os próximos workshops serão:
Diagnóstico de Segurança da Informação
29 de Março de 2006
9h30-12h45
Metodologias de Salvaguada de Informação de Negócio
20 de Abril de 2006
14h30-17h30
Disaster Recovery
17 de Maio de 2006
9h30-12h45
Business Continuity Plan
8 de Junho de 2006
9h30-12h45
Veja no site da comunidade, mais dados sobre os futuros workshops.

Labels: Download, Segurança da Informação, Workshop
Data 24.2.06